バックアップ
不変ストレージ(WORM)へ自動保管。改ざん・削除を防止。

SCS評価制度が2026年度に運用開始予定 取引継続・新規開拓に影響が出る前に、★3の主要要件を 使えるデータプロテクト一つでまとめて準備できます。
※「サプライチェーン強化に向けたセキュリティ対策評価制度」の略称です。(2025年12月に経済産業省が公表した「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(案)」より)
経産省が主導するSCS評価制度は、取引先を含む企業のセキュリティ対策を共通の基準で「見える化」する新たな仕組みです。制度が始まってから動いても、★3に必要な運用実績の蓄積には半年〜1年かかります。
取引先から「何星ですか?」と聞かれる時代に
取引先が発注先のセキュリティレベルを星の数で確認します。★3未満だと取引継続や新規開拓に影響が出る可能性があります。
導入だけでは不十分。「運用実績」が評価される
★3では対策の「実施」だけでなく「運用の継続」が問われます。バックアップログ・教育記録・パッチ適用履歴などの証跡が必要です。
★3達成には、今から動き始める必要がある
制度開始後に準備を始めても遅い場合があります。運用実績の蓄積には時間がかかるため、今すぐ環境を整えることが重要です。
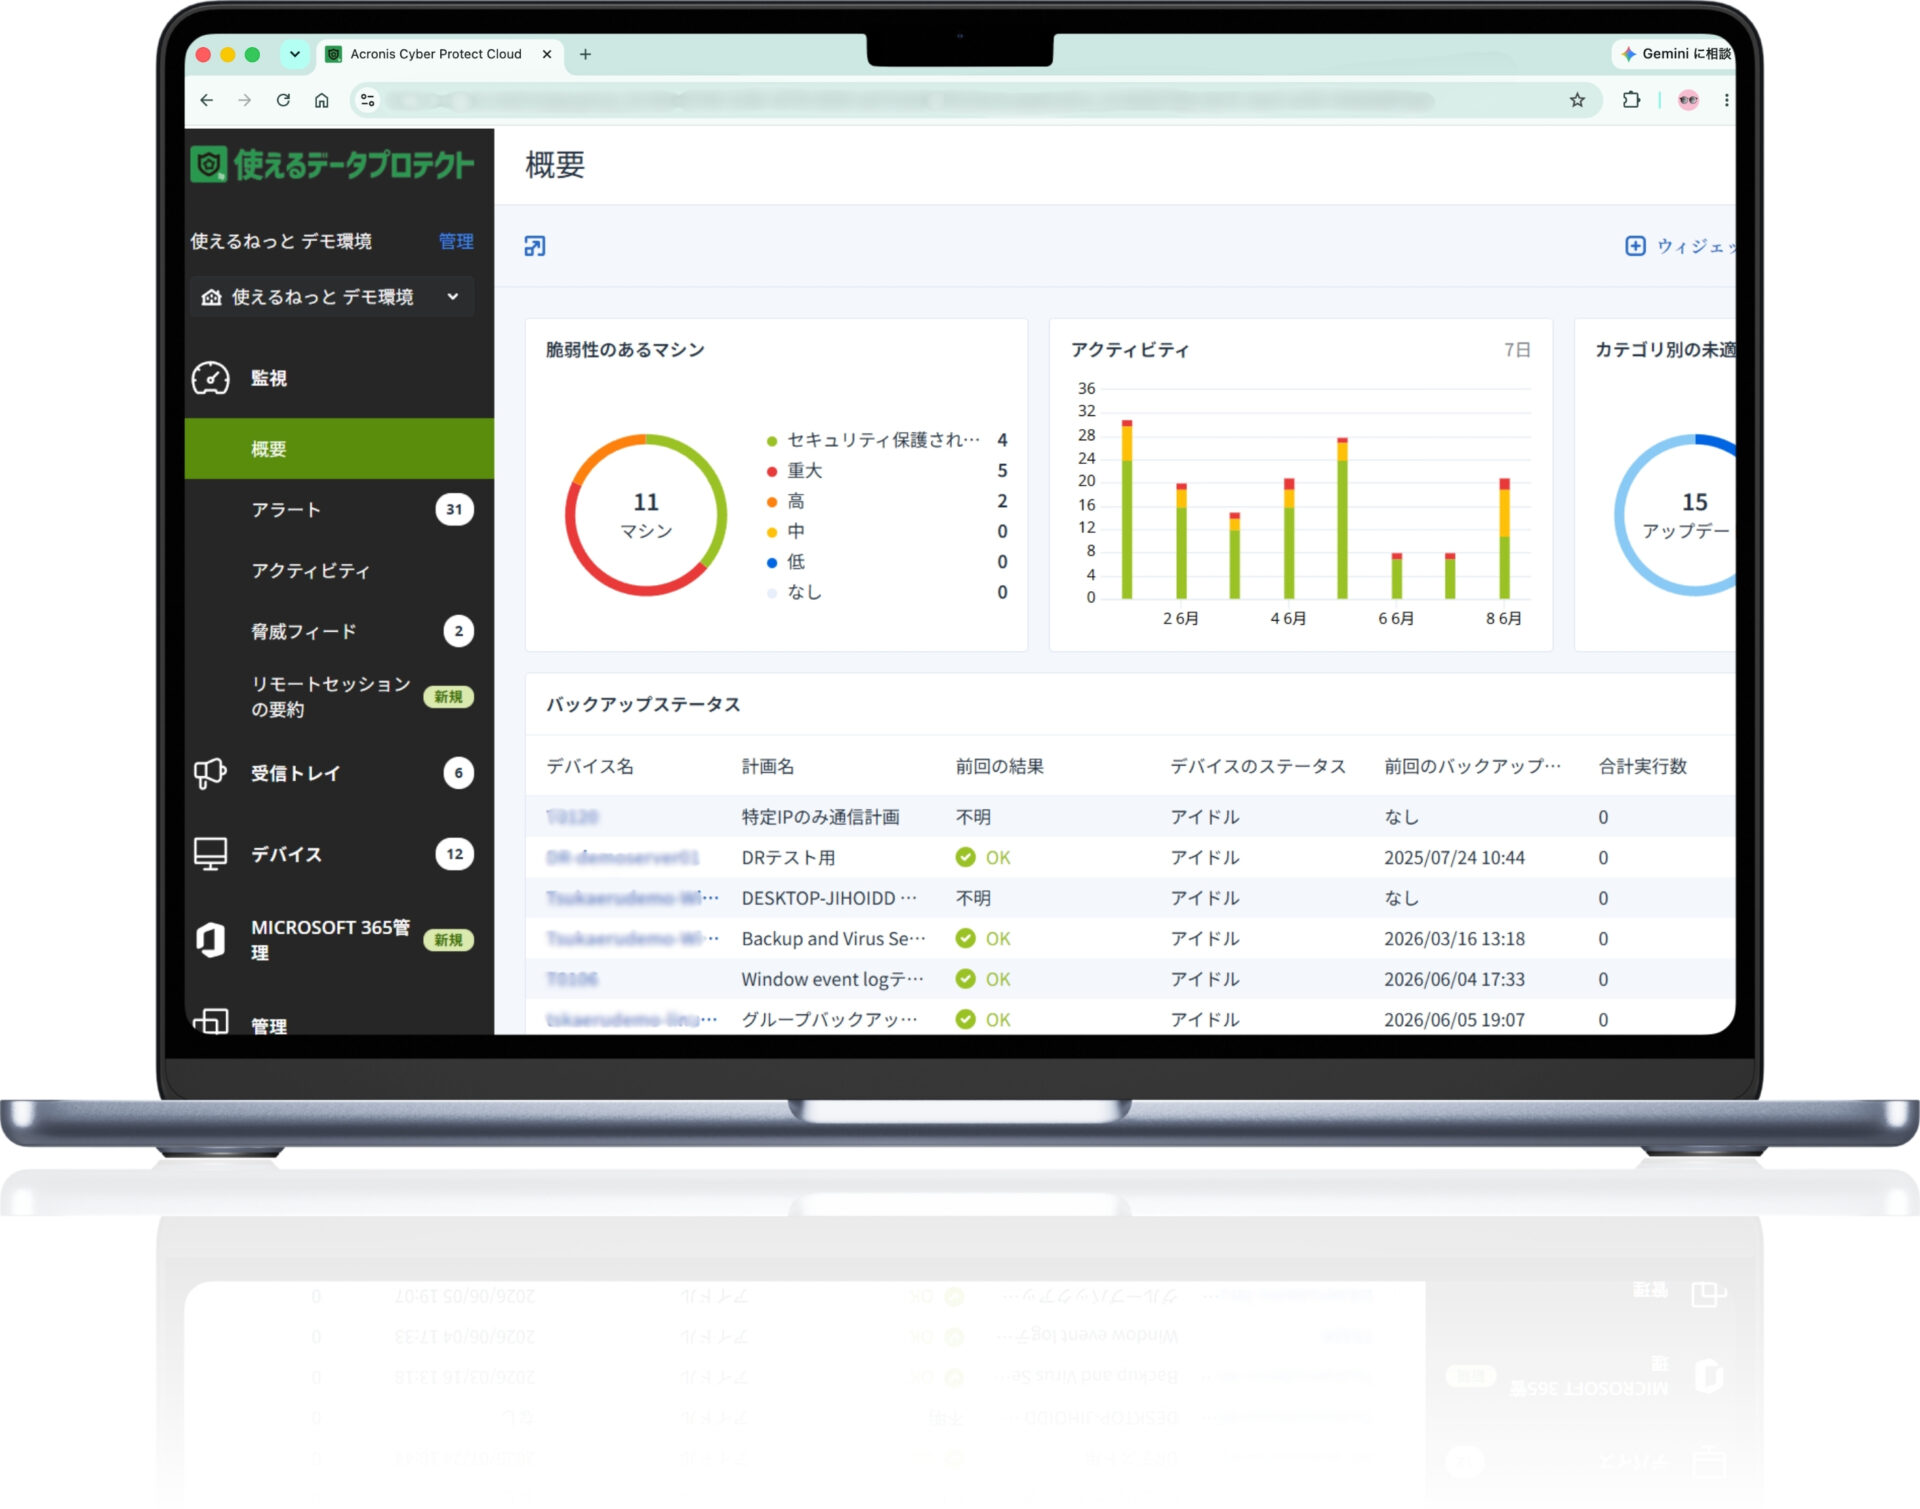
では、何から始めればいいのか——。その答えが、統合データ保護サービス「使えるデータプロテクト」です。バックアップ・EDR・パッチ管理・社員教育ログまでを単一エージェント・単一コンソールで完結。SCS評価制度★3〜★4の主要要件を一つのツールでカバーし、証跡となる運用ログも自動で蓄積します。
Acronis技術基盤。ランサムウェア対策からDRまで一元対応。
ISO27001認証取得の長野市自社DCに保管。データ主権を確保。
自動化された運用サイクルで、IT人材不足でも対応可能。
IPA公開の要求事項・評価基準のうち、★3の技術的要件を中心に使えるデータプロテクトの統合機能でカバーできます。★4で追加される要件も同じ基盤で対応でき、証跡となる運用ログも自動で蓄積されます。
インシデント対応に関する教育・訓練(年1回以上)と受講記録の保管/情報機器・OS・ソフトウェアの把握 (要求事項 4-2-2/3-1-1)
教育コンテンツを自動配信し、受講状況・理解度テストを記録・保管して証跡に。インベントリが機器・OS・ソフトウェアの資産情報を自動収集。
★4ではさらに全従業員への一般的なセキュリティ教育・研修(要求事項 4-2-1)が加わります。フィッシング演習を含め、同じ機能でカバーできます。
重大な脆弱性を修正するアップデートの14日以内適用/全端末へのマルウェア対策導入と定期スキャン (要求事項 4-4-4/4-4-5)
OS・サードパーティアプリのパッチを自動適用し、適用履歴を証跡として記録。AIベースのNGAVで既知・未知のマルウェアを高精度にブロック。
★4ではさらに脆弱性の残存状況を把握する仕組み(要求事項 3-2-1)が求められます。脆弱性スキャンの自動診断で対応できます。
不正な通信・アクセスのリアルタイム検知・遮断とアラート通知(端末側) (要求事項 5-1-1)
端末上の不正な挙動・通信をリアルタイムに検知・ブロックし、アラートを通知。ネットワーク境界側の防御は既存FW/UTMと組み合わせて対応。
★4ではさらに挙動監視やインシデントの影響範囲特定(要求事項 5-1-2ほか)が求められます。EDR/XDRの攻撃チェーン可視化・根本原因分析・ワンクリック端末隔離で対応できます。
取得対象・頻度・保管期間を定めたバックアップ/重要な機密情報の遠隔地バックアップ (要求事項 4-3-4)
ISO27001認証の国内自社DCへ自動で遠隔地バックアップ。不変ストレージ(WORM)で削除・改ざんを防ぎ、暗号化されかけたファイルも自動復元。
★4ではさらにデータの暗号化(要求事項 4-3-1)が求められます。バックアップデータの暗号化に標準対応しています。
★3評価では対策の「運用実績」の証明が必要。教育記録・パッチ適用履歴・バックアップログなどの証跡を継続的に蓄積
単一エージェント・単一コンソールで全機能を一元管理。運用ログとレポートを自動生成し、証跡として蓄積。専任担当者不要で運用できます。
★4ではさらに継続的な監視・改善体制が求められます。対策状況の可視化とレポーティングを★4水準の体制づくりにも活用できます。
バックアップ・防御・検知・教育・運用まで。SCS要件を満たすために本当に必要な機能を、単一コンソールにまとめました。
不変ストレージ(WORM)へ自動保管。改ざん・削除を防止。
攻撃チェーンを可視化し、ワンクリックで端末を隔離。
AIベースで未知のマルウェア・ランサムウェアをブロック。
OS・サードパーティアプリの更新を自動適用。
端末の脆弱性を自動診断し、優先度を提示。
ハード/ソフト資産を自動収集し管理台帳を生成。
フィッシング演習・教育配信。受講ログを証跡化。
全機能を一元管理。レポートと証跡を自動生成。
★3の技術要件と証跡の蓄積に必要な機能をひとまとめにした構成例です。バックアップ+NGAV(標準搭載)+EDR+RMM+セキュリティ意識向上トレーニングの組み合わせで、要求事項 3-1-1/4-2-2/4-3-4/4-4-4/4-4-5/5-1-1(端末側)に対応します。
PC5台・バックアップ200GB の構成例
13,100円/月
1年契約・月額換算(税抜)/PC1台あたり約2,600円
PC10台+サーバー1台・バックアップ500GB の構成例
37,020円/月
1年契約・月額換算(税抜)
PC・サーバーの台数、バックアップ容量、Microsoft 365やNASの保護など、貴社の環境に合わせて自由に構成できます。使えるデータプロテクトの料金シミュレーターで、目安月額をその場で確認できます。
シミュレーターで計算する無料で相談する★4を見据える場合も、構成はこのままでOK。★4で追加される技術要件(全従業員への一般教育 4-2-1/脆弱性の残存把握 3-2-1/挙動監視 5-1-2)には、本パックに含まれるトレーニング・RMM・EDRがそのまま対応します。
※上記はパッケージ構成例です。価格は使えるデータプロテクトの公開料金(1年契約・月額換算・税抜)の単純合算で、台数・構成に応じた正式なお見積もりは無料でご案内します。
SCS対応を掲げるセキュリティサービスは増えています。その中で使えるねっとが選ばれる理由は、次の3つです。
大企業向け製品の切り売りではなく、専任のIT担当者がいない会社を前提に設計しています。★3に必要な機能だけをパック化し、PC1台単位で追加可能。単一エージェント・単一コンソールで、証跡となる運用ログ・教育記録・パッチ履歴も自動で蓄積されるため、運用の手間を増やしません。
海外クラウドの再販ではなく、ISO27001認証を取得した長野の自社データセンターでデータを保管し、自社エンジニアが管理・運用しています。「データの保管場所は国内」と明言できるため、取引先やセキュリティチェックシートへの説明が通しやすくなります。
25年以上のクラウドサービス運営実績があります。導入時の初期設定から運用の定着、SCS要件との対応関係のご相談まで、日本語のサポートで伴走します。ツールを提供して終わりにはしません。
★3要件に対して自社に何が足りないかを洗い出します。トライアル環境で現状のセキュリティ状況を可視化。
今すぐ〜1週間バックアップ・EDR・パッチ管理・教育ログを一つのツールで設定。単一エージェントを入れるだけで証跡の蓄積が始まります。
30日間無料自動化された運用サイクルの中で証跡が蓄積され、★3評価に必要な「運用実績」が自然と積み上がります。
4〜6ヶ月で体制確立OA機器ディーラー・IT保守事業者・SIer・ITコンサルタントの皆様に、使えるデータプロテクトのOEM提供を行っています。SKU単位の卸価格で、構成も販売価格も自由に設計できます。
経産省が主導する、企業のセキュリティ対策を共通の基準で「見える化」する制度です。対策レベルを★1〜★5の段階で評価し、サプライチェーン全体のセキュリティ強化を目指します。2026年度の運用開始が予定されています。
はい。業種・規模を問わず評価対象となります。特に取引先から「★3」の提示を求められるケースが今後増える見込みで、中小企業でも早めの準備が重要です。
ツールの導入で技術的な要件への対応は進めやすくなりますが、取得そのものを保証するものではありません。★3では対策の「実施」だけでなく「運用が継続されているか」が問われ、それを証明できるかは最終的に各企業の運用体制次第となります。使えるデータプロテクトは、バックアップログ・教育記録・パッチ適用履歴などの証跡を自動で蓄積することで、運用と証明の土台づくりをサポートします。
評価には「運用実績」の蓄積が必要なため、一般に半年〜1年程度かかります。制度開始後に動き始めても間に合わない場合があるため、今すぐ環境を整えて証跡の蓄積を始めることが重要です。
はい。単一エージェント・単一コンソールと自動化された運用サイクルにより、専任担当者がいない中小企業でも運用可能です。導入は専門スタッフが日本語でサポートします。
まずは30日間無料でお試しいただけます。導入から運用まで、専門スタッフが日本語で対応します。